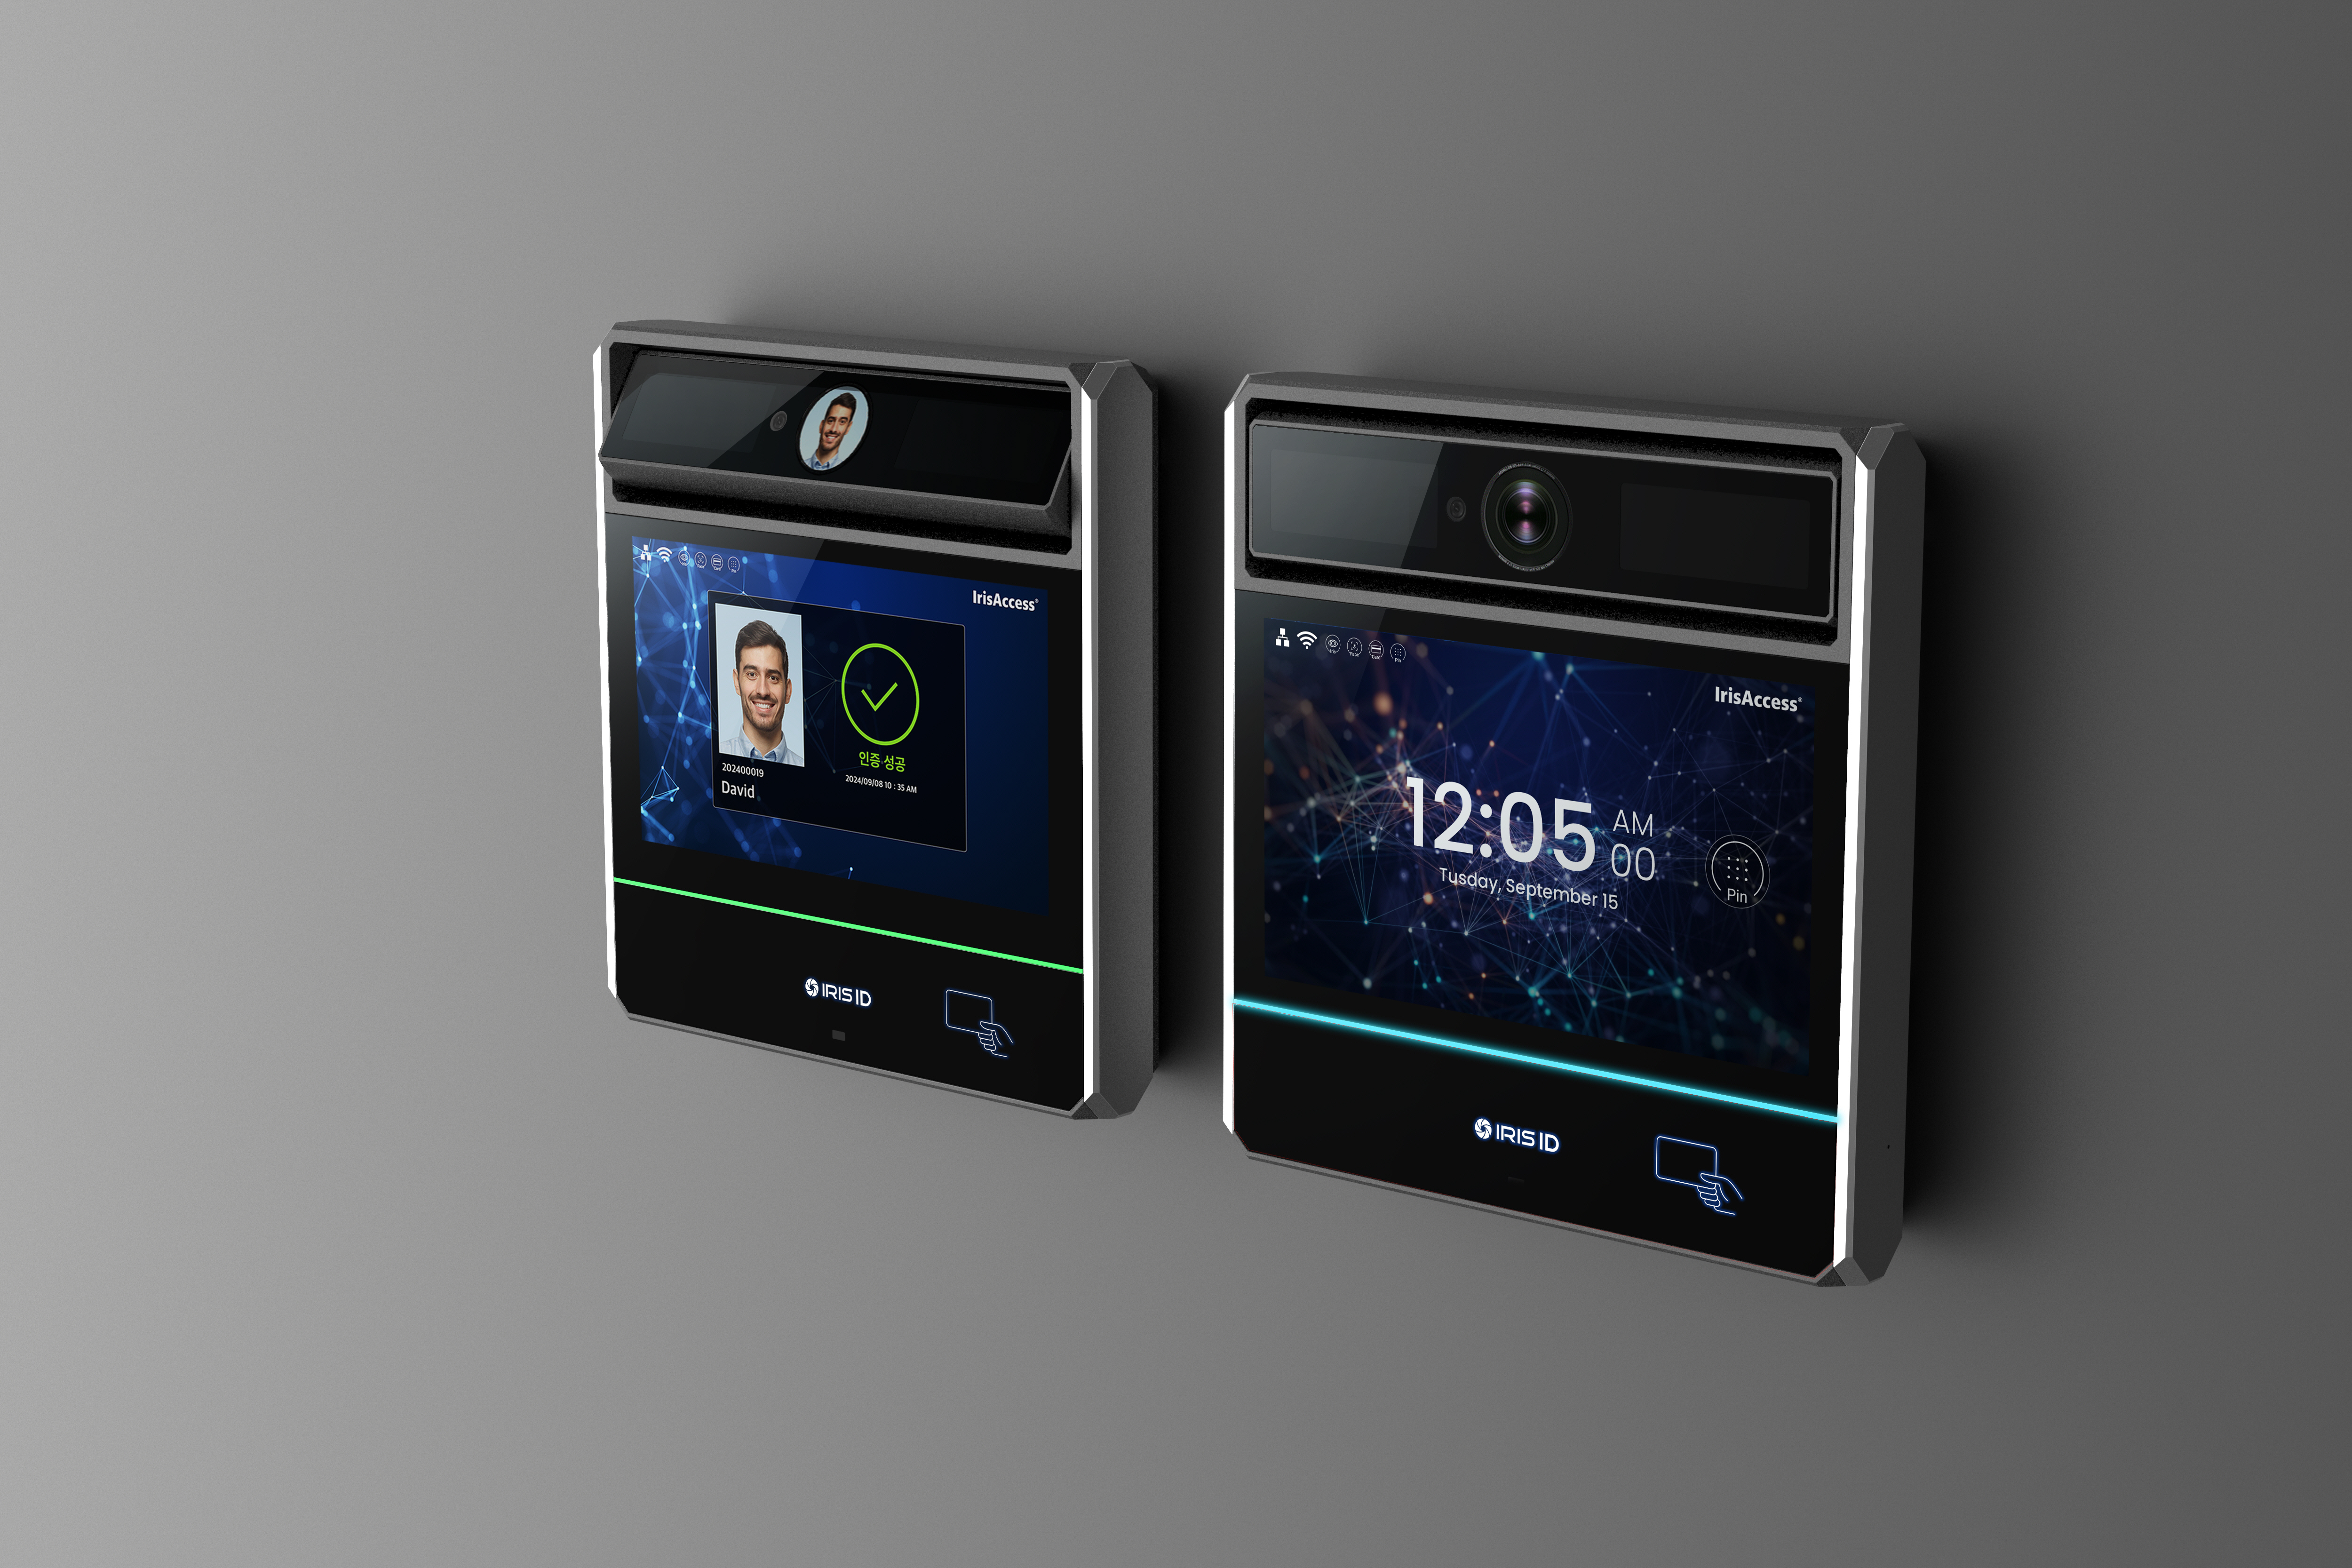
Sigur завершил разработку интеграции с биометрическими терминалами Iris ID. Совместное решение позволяет использовать распознавание радужной оболочки глаза, лица и различные комбинации биометрии с картами доступа. Управление пользователями, их правами доступа и событиями осуществляется в ПО Sigur. Интеграция поддерживает терминалы IrisTime iT100 и IrisAccess iA1000 и уже доступна для коммерческого использования.
В отличие от традиционных идентификаторов, например карт доступа, биометрия позволяет проверить не только право на проход, но и личность самого пользователя.
Технология Iris ID использует индивидуальные особенности радужной оболочки глаза для бесконтактной идентификации, которые не меняются с возрастом. Такой способ особенно актуален для объектов с повышенными требованиями к безопасности, где важно исключить возможность прохода по чужому идентификатору.
Интеграция с Sigur позволяет использовать эти возможности в рамках единой системы контроля доступа. Терминалы Iris ID выполняют биометрическое распознавание, а контроллеры Sigur проверяют права пользователя и принимают решение о предоставлении доступа в соответствии с установленными правилами.
Современная система контроля доступа должна не просто проверять, есть ли у идентификатора право на проход. Важно также убедиться, что доступ запрашивает именно тот человек, которому он был предоставлен. Интеграция с Sigur позволяет объединить подтверждение личности и проверку прав доступа в рамках одной системы, обеспечивая дополнительный уровень контроля без усложнения процедуры прохода для пользователей.
Партнерство Iris ID и Sigur основано на принципах совместимости решений, открытой интеграции и возможности выбора. Это позволяет системным интеграторам и конечным пользователям включать биометрическую аутентификацию в существующую инфраструктуру физической безопасности.
Одно из ключевых преимуществ интеграции – возможность управления биометрическими данными и пользователями непосредственно из ПО Sigur.
Регистрация биометрических шаблонов радужной оболочки глаза выполняется с помощью терминала Iris ID, подключенного к системе. Полученные шаблоны шифруются, сохраняются и автоматически передаются на устройства, установленные в точках доступа, где пользователю разрешен проход.
Аналогичным образом синхронизируются фотографии, идентификаторы и другие данные пользователей. При изменении прав доступа Sigur обновляет информацию на соответствующих терминалах. Это избавляет администраторов от необходимости вручную добавлять сотрудников и изменять их данные на каждом устройстве.
Для распознавания лица могут использоваться уже имеющиеся фотографии сотрудников, на основе которых формируются биометрические шаблоны. Это позволяет упростить подготовку системы к работе на объектах с большим количеством пользователей.
Интеграция поддерживает несколько способов идентификации: по радужной оболочке глаза, лицу, карте доступа, а также их комбинации.
Например, на одних точках доступа можно использовать только биометрию, полностью отказавшись от физических карт. Для зон с повышенными требованиями к безопасности – настроить двухфакторную аутентификацию, при которой сотрудник сначала предъявляет карту, а затем подтверждает личность с помощью радужной оболочки глаза.
Бесконтактная идентификация по радужной оболочке удобна и в условиях, когда сотрудники используют средства индивидуальной защиты, включая перчатки и медицинские маски. При наличии зарегистрированного шаблона распознавание возможно даже по одному глазу.
Совместное решение также поддерживает работу с Wiegand 26,34 и 58.
Автономная работа и защищенное взаимодействиеБиометрические шаблоны и идентификаторы хранятся непосредственно в памяти терминалов Iris ID, поэтому распознавание выполняется локально, без использования вычислительных ресурсов сервера Sigur.
Даже при потере соединения с сервером терминал может продолжать идентификацию пользователей. Данные передаются контроллеру Sigur, который принимает решение о предоставлении доступа на основе правил и ограничений, сохраненных в его автономной памяти.
Для взаимодействия с контроллерами используется протокол OSDP с возможностью шифрования или Wiegand, а сетевой обмен между терминалами и сервером интеграции осуществляется по HTTPS.
События предоставления и запрета доступа, зарегистрированные проходы и состояние подключения терминалов доступны для наблюдения и последующего анализа в Sigur.
Решение для действующих и новых объектовИнтеграция может использоваться на промышленных предприятиях, в центрах обработки данных, на объектах критической инфраструктуры и в других организациях, где требуется надежное подтверждение личности.
Возможности решения распространяются не только на сотрудников, но и на временных посетителей, для которых также можно задавать права доступа и использовать биометрическую идентификацию.
Новая интеграция Sigur с биометрическими терминалами Iris ID – это важный шаг в развитии нашей экосистемы. Мы сохранили верность ключевым принципам интеграции Sigur: полное управление биометрическими шаблонами остается внутри системы, контроль связи с устройствами осуществляется в реальном времени, а поддержка комбинирования различных типов идентификации позволяет создавать сложные логики доступа. Благодаря использованию радужной оболочки глаза, наши пользователи получают доступ к высокоточному идентификатору, который практически не меняется со временем, а вся передача данных защищена протоколом HTTPS.
Интеграция поддерживается в ПО Sigur, начиная с версии 1.8.5.69. Сервис интеграции доступен для Windows и Linux. Лицензирование осуществляется по количеству подключенных биометрических терминалов.
Чтобы узнать больше о возможностях интеграции Iris ID в СКУД Sigur на вашем объекте, отправьте запрос в отдел продаж.


